【緊急】社内端末におけるセキュリティ検知および隔離処理のお願い。。このメールを隔離です。
これらのメールも少し前によく届いていたのですが、最近の情報流出騒ぎでまた来るかもしれない
【緊急】社内端末におけるセキュリティ検知および隔離処理のお願い
とか
【重要】スタ・スタ払計の自動更新はまして提得审接のお報・スタ払計
みたいなやつ。。。
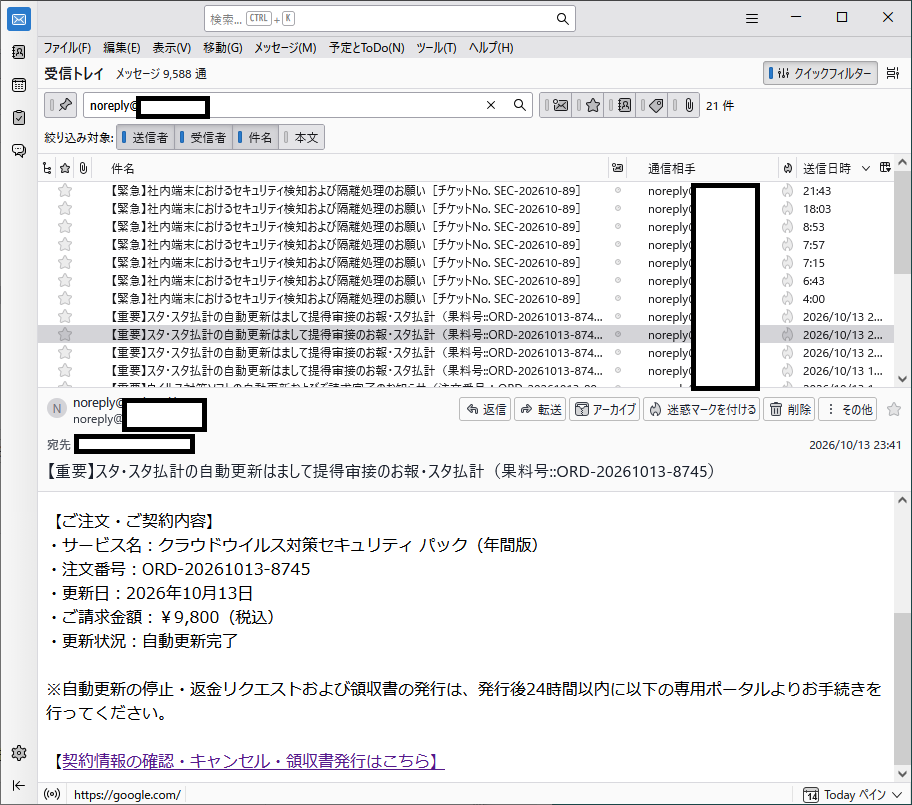
▲ 提得审接のお報って件名は文字化けだろうし明らかに怪しいから大丈夫かなぁ。。
久々に誤字?のメールですね。。
届いたメールはこちら
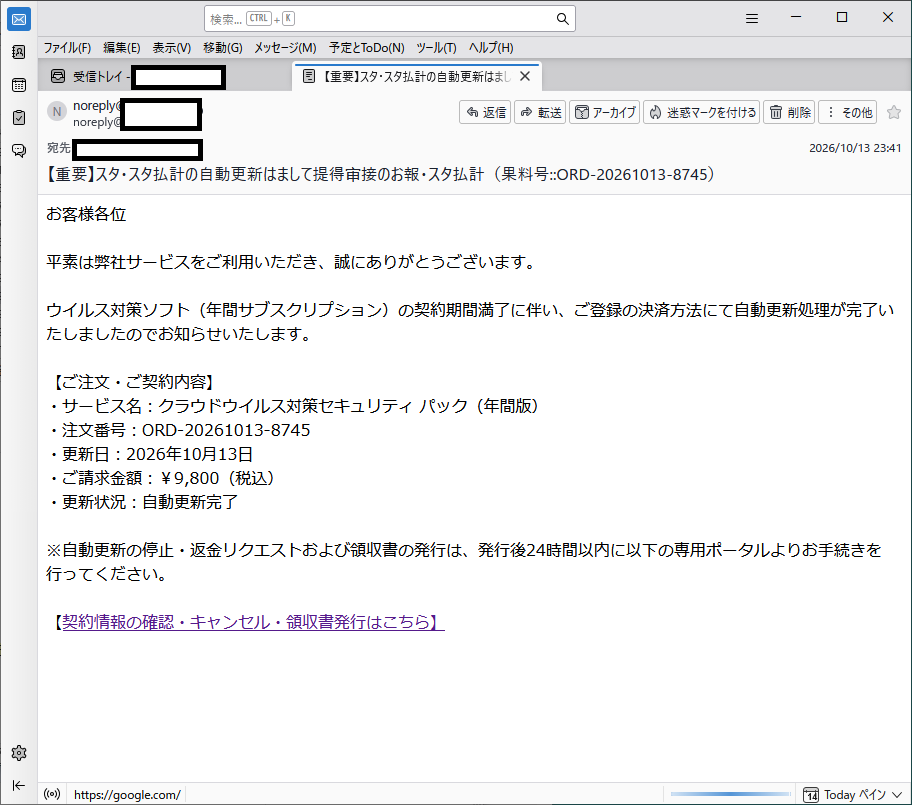
▲ スタ・スタ払計って何の誤字だろう? ちょっと想像がつかない
自動翻訳か何かの誤変換なのでしょうね。
件名はおかしいけど文章自体に誤字はなさそう・・内容も金額も変な感じがしないのが怖いです。
届いたメールの文言も載せておきます。
件名:【重要】スタ・スタ払計の自動更新はまして提得审接のお報・スタ払計(果料号::ORD-20261013-8745)
以下が本文:
お客様各位
平素は弊社サービスをご利用いただき、誠にありがとうございます。
ウイルス対策ソフト(年間サブスクリプション)の契約期間満了に伴い、ご登録の決済方法にて自動更新処理が完了いたしましたのでお知らせいたします。
【ご注文・ご契約内容】
・サービス名:クラウドウイルス対策セキュリティ パック(年間版)
・注文番号:ORD-20261013-8745
・更新日:2026年10月13日
・ご請求金額:¥9,800(税込)
・更新状況:自動更新完了
※自動更新の停止・返金リクエストおよび領収書の発行は、発行後24時間以内に以下の専用ポータルよりお手続きを行ってください。
【契約情報の確認・キャンセル・領収書発行はこちら】
もう一つセキュリティ検知のメール
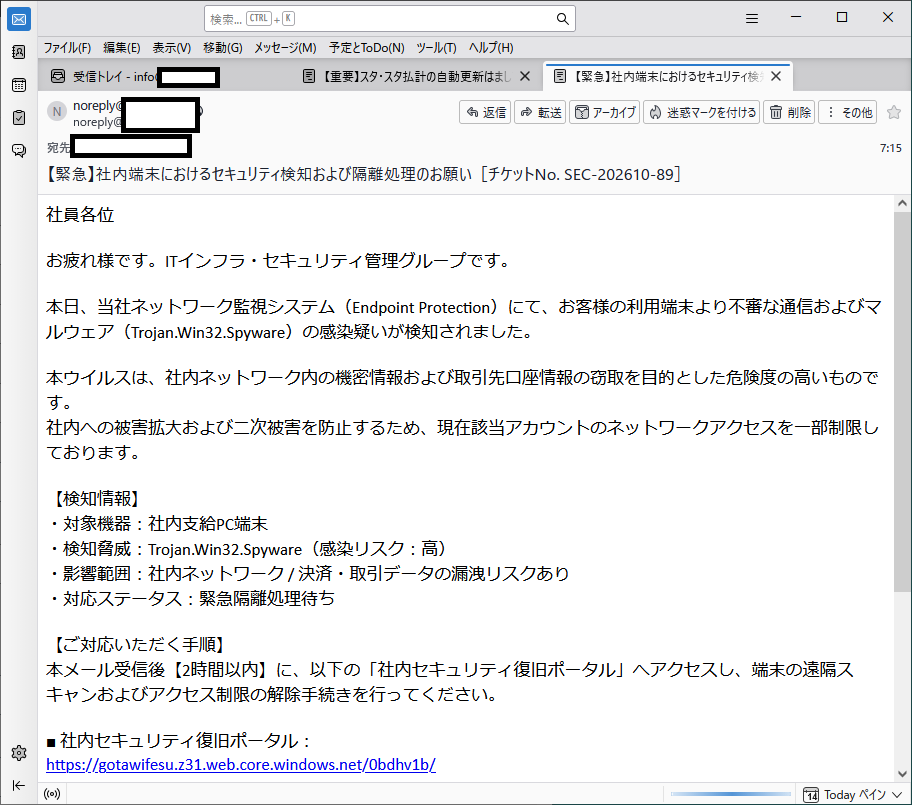
▲ こっちの方が怖いですね。。ウイルスだって、このメールがウイルスみたいなものです。
届いたメールの文言も載せておきます。
社員各位
お疲れ様です。ITインフラ・セキュリティ管理グループです。
本日、当社ネットワーク監視システム(Endpoint
Protection)にて、お客様の利用端末より不審な通信およびマルウェア(Trojan.Win32.Spyware)の感染疑いが検知されました。
本ウイルスは、社内ネットワーク内の機密情報および取引先口座情報の窃取を目的とした危険度の高いものです。
社内への被害拡大および二次被害を防止するため、現在該当アカウントのネットワークアクセスを一部制限しております。
【検知情報】
・対象機器:社内支給PC端末
・検知脅威:Trojan.Win32.Spyware(感染リスク:高)
・影響範囲:社内ネットワーク / 決済・取引データの漏洩リスクあり
・対応ステータス:緊急隔離処理待ち
【ご対応いただく手順】
本メール受信後【2時間以内】に、以下の「社内セキュリティ復旧ポータル」へアクセスし、端末の遠隔スキャンおよびアクセス制限の解除手続きを行ってください。
■ 社内セキュリティ復旧ポータル:
https://gotawifesu.z31.web.core.******/0bdhv1b/
※アクセス時に画面のフリーズや「システム感染警報」が表示された場合は、ブラウザを閉じずに、画面上に表示される緊急対応窓口
(+1-234-980-2835)へ直ちにお電話ください。
※本ウイルスの放置により当社の口座情報漏洩等の損害が発生した場合、重大なコンプライアンス違反となる可能性がございます。
————————————————–
社内ITインフラ・セキュリティ管理グループ
電話番号: +1 (234) 980-2835 (直通・24時間対応)
セキュリティ検知および隔離処理についてのメール
最近、情報流出・漏洩のニュースが一気に増えました。
PHPの問題がとても範囲が広く・大きかったのも原因の一つなのでしょう。
特に「社内端末におけるセキュリティ検知および隔離処理のお願い」のメールは管理グループなんて
銘打ってるので大きめの企業を狙ったメールですよね。
メールに載せてある電話番号にすら気を付けないといけない段階になってきました。
リンクをクリックしたら電話をかけるように促されることまであります。
また似たようなメールが増えるのかなぁ。。